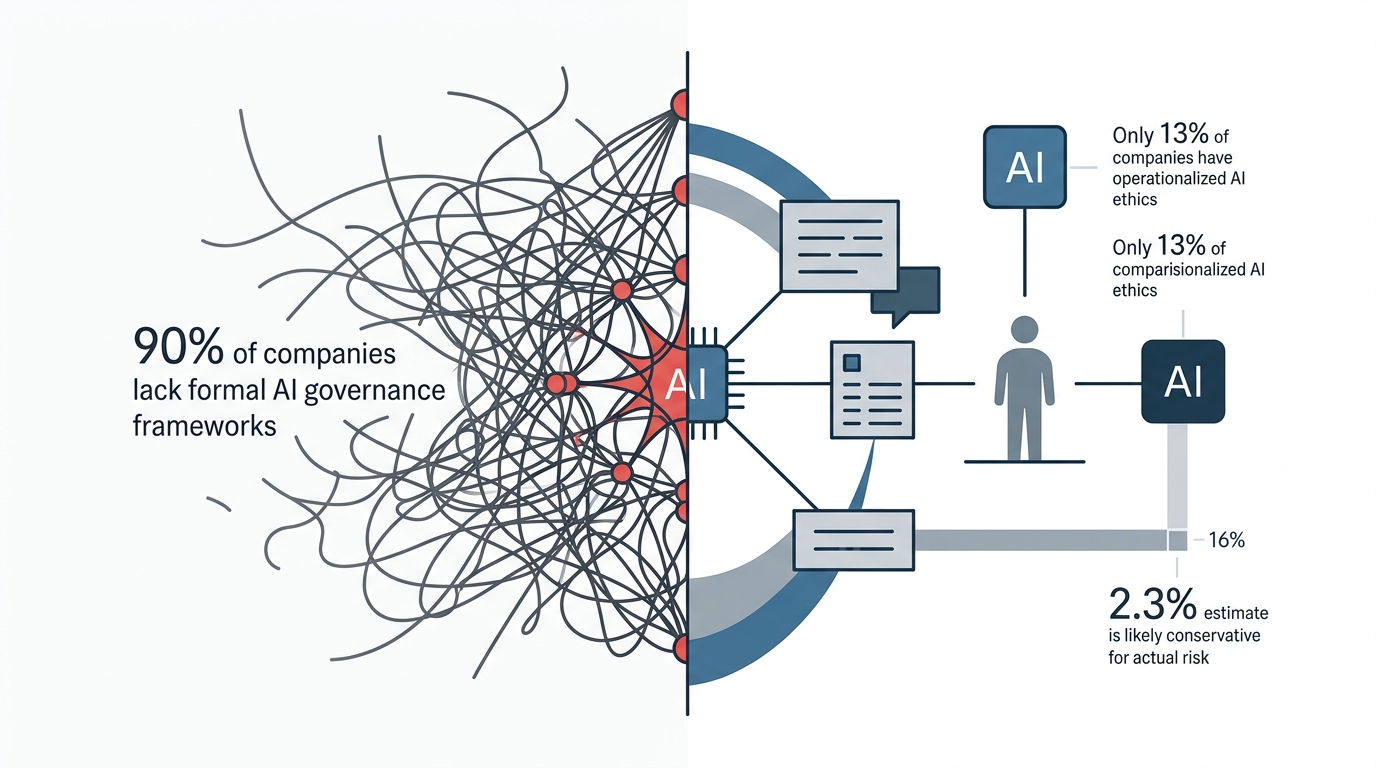
Il y a quelques jours, une étude menée par la Thomson Reuters Foundation et l'UNESCO a publié un chiffre qui devrait alerter tous les dirigeants : 90 % des entreprises utilisent l'IA sans aucun cadre de gouvernance structuré.
Parmi elles, seules 13 % disposent de politiques de supervision humaine. Et 2,3 % seulement ont mis en place des mécanismes de traitement des plaintes liées à l'IA. L'étude a couvert 3 000 organisations dans 11 secteurs.
La question n'est pas "êtes-vous dans les 90 % ?" La question est : combien de temps encore pouvez-vous vous permettre de l'être ?
Ce que "sans gouvernance" veut réellement dire
Quand on parle de gouvernance IA, on ne parle pas de créer une direction de l'IA avec 15 personnes et un budget de transformation à 7 chiffres. On parle de répondre à trois questions fondamentales :
*Qui décide quels usages IA sont autorisés dans l'organisation ?
Qui contrôle que ces usages respectent les engagements légaux et les valeurs de l'entreprise ?
*Qui intervient quand un système IA produit un résultat faux, biaisé ou préjudiciable ?
Dans 90 % des organisations, personne ne répond à ces questions de manière formelle. L'IA est utilisée — souvent massivement — par des équipes qui testent, bricolent, adoptent des outils sans que la direction ait jamais formalisé ce qui est permis, ce qui est risqué, et ce qui doit être vérifié.
Ce vide n'est pas un oubli. C'est le symptôme d'une adoption conduite par l'enthousiasme plutôt que par la méthode.
Trois risques qui se matérialisent en 2026
1. Le risque réglementaire est immédiat.
L'AI Act européen est entré en vigueur. Ses premières obligations (interdiction des usages à risque inacceptable, transparence des systèmes IA à haut risque) s'appliquent. En France, la CNIL a annoncé que la charte d'usage de l'IA sera un point de contrôle prioritaire lors de ses inspections.
Concrètement : si un client, un employé ou une autorité vous demande demain comment votre entreprise utilise l'IA, avec quelles données, et avec quelles garanties — êtes-vous en mesure de répondre ?
2. Le risque opérationnel est sous-estimé.
L'étude Thomson Reuters le note : "l'un des angles morts majeurs concerne les employés. À peine plus d'une organisation sur dix a mis en place des politiques pour atténuer les impacts négatifs sur les salariés." La multiplication anarchique des outils IA dans les équipes crée une forme d'épuisement cognitif documenté — 24 % des travailleurs rapportent une fatigue significative liée à l'utilisation intensive de l'IA. Plus d'outils ne signifie pas plus de valeur. Sans méthode de priorisation, les équipes accumulent les abonnements, fragmentent leur attention, et perdent le fil de ce qui crée réellement de la valeur.
3. Le risque systémique est déjà identifié.
80 % des institutions financières déploient l'IA. 76 % d'entre elles dépendent d'un seul fournisseur (OpenAI). Le BIS, le FMI et le WEF ont formellement identifié cette concentration comme un risque systémique. Pour une ETI ou une PME, la dépendance à un seul modèle ou à un seul fournisseur, sans stratégie de sortie ni de contrôle, expose à des ruptures de service ou des évolutions tarifaires incontrôlables.
Pourquoi les ETI et PME françaises sont particulièrement exposées
Les chiffres français sont révélateurs d'un double paradoxe.
D'un côté, l'adoption progresse : 67 % des PME françaises utilisent désormais l'IA. D'un autre côté, seules 11 % en font un usage avancé. L'immense majorité des entreprises utilise l'IA de manière superficielle — traitement de texte, résumés, quelques automatisations légères — sans avoir posé les fondations d'une transformation réelle.
Ce gap entre adoption déclarée et usage structuré est précisément le risque numéro un. Une entreprise qui dit "nous utilisons l'IA" sans avoir formalisé ses pratiques n'est pas plus sûre qu'une entreprise qui l'ignore. Elle est simplement exposée sans le savoir.
Les grands groupes ont des équipes juridiques, des DPO, des directions IT capables d'absorber cette complexité. Les ETI et PME, elles, doivent faire les mêmes choix avec des ressources moindres — et c'est précisément pourquoi l'absence de méthode coûte plus cher à leur échelle.
La gouvernance n'est pas une contrainte. C'est un avantage compétitif.
La gouvernance IA n'est pas une obligation réglementaire de plus à cocher avant de l'oublier. C'est la condition pour que l'IA tienne sa promesse.
Une organisation qui a formalisé ses pratiques IA — qui sait quels outils sont utilisés, à quelles fins, avec quelles données, avec quels contrôles — est une organisation qui peut aller plus vite. Pas malgré les règles, mais grâce à elles. Parce que les équipes savent ce qui est permis, les managers savent ce qui est supervisé, et la direction peut arbitrer en connaissance de cause.
C'est ce que Ramp a construit avec 99,5 % d'adoption interne et 350+ compétences automatisées. Pas une utilisation anarchique, mais une architecture IA délibérément structurée, avec des indicateurs de performance, des responsabilités claires, et un engagement de la direction.
La gouvernance est la différence entre une transformation qui tient dans la durée et un empilement d'expérimentations qui s'effondre au premier audit ou à la première erreur publique.
Par où commencer : une approche en quatre temps
Chez AIdoption, nous travaillons avec les ETI et PME selon une logique de maturité progressive — parce qu'une gouvernance IA ne se décrète pas, elle se construit.
Niveau 1 — Officialiser et sécuriser C'est le socle. Inventaire des usages IA actuels, rédaction d'une charte d'usage, identification des données sensibles, nomination d'un responsable IA interne. Cette étape seule sort une organisation des 90 % non-gouvernés.
Niveau 2 — Connecter aux données L'IA ne vaut que ce que valent les données qu'elle utilise. Avant de déployer des agents ou des automatisations, il faut s'assurer que les sources de données sont fiables, accessibles, et sécurisées. C'est le prérequis non négociable.
Niveau 3 — Automatiser par des agents C'est ici que les gains de productivité deviennent substantiels. Mais pour qu'un agent IA soit fiable en production, il doit être encadré par des règles claires sur ce qu'il peut décider seul, ce qu'il doit escalader, et comment son comportement est supervisé.
Niveau 4 — Orchestrer la synergie Le stade avancé : plusieurs agents spécialisés qui collaborent, une mémoire organisationnelle active, une capacité d'auto-organisation. À ce niveau, la gouvernance devient une infrastructure — pas un document.
La plupart des ETI et PME françaises sont au niveau zéro. Le niveau 1 est à portée de main en quelques semaines. L'important est de commencer.
Ce que l'absence de gouvernance va coûter
Dans les 12 à 18 prochains mois, deux événements vont forcer la main des entreprises qui n'ont pas anticipé.
Le premier : les contrôles CNIL. Ils vont commencer. Les entreprises qui ne pourront pas produire de charte IA, d'inventaire des usages ou de preuve de supervision humaine sur leurs systèmes à risque vont faire face à des injonctions, potentiellement à des amendes.
Le second : les assureurs cyber. Plusieurs acteurs du marché de l'assurance cyber commencent à conditionner la couverture à l'existence d'une gouvernance IA documentée. La charte IA va devenir une exigence de due diligence, comme la politique de sauvegarde ou le plan de continuité d'activité l'est déjà aujourd'hui.
Les organisations qui auront anticipé seront dans une position de force — face à leurs clients, leurs partenaires, leurs investisseurs, et les autorités de contrôle.
Pour terminer
90 % des entreprises utilisent l'IA sans gouvernance.
Ce n'est pas un chiffre alarmiste. C'est une fenêtre d'opportunité pour celles qui décident d'agir maintenant — avant que la pression réglementaire et concurrentielle ne les y contraigne dans l'urgence.
La question n'est pas si vous avez besoin d'une gouvernance IA. La question est : voulez-vous la construire à votre rythme, ou sous la contrainte ?